
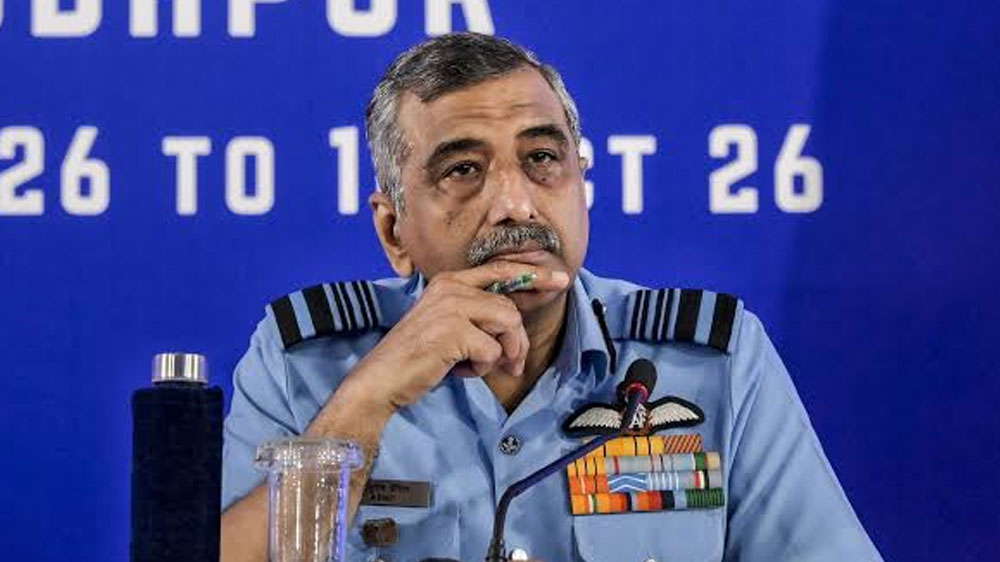
ನವದೆಹಲಿ, ನ.17- ಭಾರತದ ರಕ್ಷಣಾ ವ್ಯವಸ್ಥೆಯ ಅತ್ಯಂತ ಸುರಕ್ಷಿತ ಕಂಪ್ಯೂಟರ್ ಜಾಲಗಳಿಗೂ ಆಂತರಿಕ ವ್ಯಕ್ತಿಗಳಿಂದ ಸೈಬರ್ ದಾಳಿ ಹಾಗೂ ಬೇಹುಗಾರಿಕೆಯ ಅಪಾಯ ಎದುರಾಗುತ್ತಿದೆ ಎಂದು ಭಾರತೀಯ ವಾಯುಪಡೆಯ ಮುಖ್ಯಸ್ಥ ಏರ್ ಚೀಫ್ ಮಾರ್ಷಲ್ ಅಶುತೋಷ್ ದೀಕ್ಷಿತ್ ಎಚ್ಚರಿಕೆ ನೀಡಿದ್ದಾರೆ.
ದೆಹಲಿಯಲ್ಲಿ ನಡೆದ ಎಎನ್ಐ ರಾಷ್ಟ್ರೀಯ ಭದ್ರತಾ ಶೃಂಗಸಭೆ 3.0ರಲ್ಲಿ ಮಾತನಾಡಿದ ಅವರು, ಭಾರತದ ರಕ್ಷಣಾ ಜಾಲಗಳನ್ನು ಇಂಟರ್ನೆಟ್ನಿಂದ ಸಂಪೂರ್ಣವಾಗಿ ಪ್ರತ್ಯೇಕಿಸಲಾಗಿದ್ದರೂ, ಅವುಗಳ ಭದ್ರತೆಗೆ ಒಳಗಿನವರೇ ಸವಾಲಾಗುತ್ತಿದ್ದಾರೆ ಎಂದು ಹೇಳಿದ್ದಾರೆ.
ನಮ್ಮ ನೆಟ್ವರ್ಕ್ಗಳು ಏರ್ ಗ್ಯಾಪ್ ಹೊಂದಿವೆ. ಹೀಗಾಗಿ ಹೊರಗಿನಿಂದ ನೇರವಾಗಿ ಸೈಬರ್ ದಾಳಿ ನಡೆಸುವುದು ಸಾಧ್ಯವಿಲ್ಲ. ಆದರೆ, ಈಗ ಆಂತರಿಕ ಬೆದರಿಕೆಗಳು ಸೃಷ್ಟಿಯಾಗುತ್ತಿವೆ. ಈ ಅಪಾಯದ ಬಗ್ಗೆ ನಮಗೆ ಅರಿವಿದೆ ಎಂದು ದೀಕ್ಷಿತ್ ತಿಳಿಸಿದ್ದಾರೆ.
ಏನಿದು ಏರ್ ಗ್ಯಾಪ್ ಭದ್ರತಾ ವ್ಯವಸ್ಥೆ?
ಏರ್ ಗ್ಯಾಪ್ ಎಂದರೆ ಕಂಪ್ಯೂಟರ್ ಅಥವಾ ಕಂಪ್ಯೂಟರ್ ಜಾಲವನ್ನು ಇಂಟರ್ನೆಟ್ ಹಾಗೂ ಇತರ ಬಾಹ್ಯ ನೆಟ್ವರ್ಕ್ಗಳಿಂದ ಸಂಪೂರ್ಣವಾಗಿ ಪ್ರತ್ಯೇಕಿಸುವ ಭದ್ರತಾ ವ್ಯವಸ್ಥೆ. ಇಂತಹ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ಮಾಹಿತಿ ವರ್ಗಾಯಿಸಲು ಯುಎಸ್ಬಿ ಡ್ರೈವ್ ಅಥವಾ ಇತರ ಭೌತಿಕ ಸಾಧನಗಳನ್ನು ಬಳಸಬೇಕಾಗುತ್ತದೆ. ಇದರಿಂದ ಹೊರಗಿನ ಹ್ಯಾಕರ್ಗಳಿಗೆ ನೇರವಾಗಿ ಪ್ರವೇಶ ಪಡೆಯುವುದು ಕಷ್ಟವಾಗುತ್ತದೆ. ಆದರೆ, ಇಂತಹ ವ್ಯವಸ್ಥೆಗಳಿಗೂ ಆಂತರಿಕ ವ್ಯಕ್ತಿಗಳ ಮೂಲಕ ಅಪಾಯ ಎದುರಾಗಬಹುದು ಎಂಬುದನ್ನು ಜಾಗತಿಕ ಘಟನೆಗಳು ಸಾಬೀತುಪಡಿಸಿವೆ.
ಸ್ಟಕ್ಸ್ನೆಟ್ ದಾಳಿಯಿಂದ ಬಹಿರಂಗವಾದ ಅಪಾಯ
2010ರಲ್ಲಿ ಪತ್ತೆಯಾದ ಸ್ಟಕ್ಸ್ನೆಟ್ ಕಂಪ್ಯೂಟರ್ ವರ್ಮ್ ಏರ್ ಗ್ಯಾಪ್ ಭದ್ರತೆಯ ಮಿತಿಗಳನ್ನು ಜಗತ್ತಿಗೆ ತೋರಿಸಿತ್ತು. ಯುಎಸ್ಬಿ ಡ್ರೈವ್ಗಳ ಮೂಲಕ ಒಂದು ಕಂಪ್ಯೂಟರ್ನಿಂದ ಮತ್ತೊಂದಕ್ಕೆ ಹರಡುತ್ತಿದ್ದ ಈ ದುರುದ್ದೇಶಪೂರಿತ ಸಾಫ್ಟ್ವೇರ್, ಇರಾನ್ನ ಅಣು ಕಾರ್ಯಕ್ರಮಕ್ಕೆ ಸಂಬಂಧಿಸಿದ ಕೈಗಾರಿಕಾ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಗುರಿಯಾಗಿಸಿಕೊಂಡಿತ್ತು.
ಅಮೆರಿಕ ಮತ್ತು ಇಸ್ರೇಲ್ ಜಂಟಿಯಾಗಿ ಈ ಸೈಬರ್ ಕಾರ್ಯಾಚರಣೆಯನ್ನು ರೂಪಿಸಿದ್ದವು ಎಂಬ ವರದಿಗಳೂ ಪ್ರಕಟವಾಗಿದ್ದವು.
ಇದೇ ರೀತಿ, 2008ರಲ್ಲಿ ಪಶ್ಚಿಮ ಏಷ್ಯಾದಲ್ಲಿದ್ದ ಅಮೆರಿಕದ ಸೇನಾ ನೆಲೆಯೊಂದರಲ್ಲಿ ಯುಎಸ್ಬಿ ಡ್ರೈವ್ ಮೂಲಕ ದುರುದ್ದೇಶಪೂರಿತ ಕೋಡ್ ಸೇನಾ ಕಂಪ್ಯೂಟರ್ ವ್ಯವಸ್ಥೆಗೆ ಪ್ರವೇಶಿಸಿತ್ತು. ಬಳಿಕ ಅದು ವರ್ಗೀಕೃತ ಹಾಗೂ ಸಾಮಾನ್ಯ ನೆಟ್ವರ್ಕ್ಗಳಲ್ಲೂ ಹರಡಿ, ವಿದೇಶಿ ಸರ್ವರ್ಗಳಿಗೆ ಮಾಹಿತಿ ರವಾನಿಸುವ ಅಪಾಯ ಸೃಷ್ಟಿಸಿತ್ತು. ಅಮೆರಿಕದ ರಕ್ಷಣಾ ಇಲಾಖೆಯ ಮಾಜಿ ಉಪ ಕಾರ್ಯದರ್ಶಿ ವಿಲಿಯಂ ಲಿನ್ ಇದನ್ನು ಅಮೆರಿಕದ ಸೇನಾ ಕಂಪ್ಯೂಟರ್ಗಳ ಅತ್ಯಂತ ಗಮನಾರ್ಹ ಭದ್ರತಾ ಉಲ್ಲಂಘನೆ ಎಂದು ಬಣ್ಣಿಸಿದ್ದರು.
ರಹಸ್ಯ ಕೊಠಡಿಗಳಲ್ಲೂ ಕಟ್ಟುನಿಟ್ಟಿನ ನಿಯಮ
ಸೂಕ್ಷ್ಮ ಮಾಹಿತಿಯ ರಕ್ಷಣೆಗೆ ಅಮೆರಿಕದ ಗುಪ್ತಚರ ಸಂಸ್ಥೆಗಳು ಎಸ್ಸಿಐಎಫ್ (ಸೂಕ್ಷ್ಮ ವಿಭಾಗೀಕೃತ ಮಾಹಿತಿ ಸೌಲಭ್ಯ) ಎಂಬ ವಿಶೇಷ ಭದ್ರತಾ ಕೊಠಡಿಗಳನ್ನು ಬಳಸುತ್ತವೆ. ಈ ಕೊಠಡಿಗಳಲ್ಲಿ ವಿದ್ಯುತ್ ಸಂಕೇತಗಳ ಮೂಲಕ ಮಾಹಿತಿ ಸೋರಿಕೆಯಾಗದಂತೆ ಟೆಂಪೆಸ್ಟ್ (TEMPEST) ಭದ್ರತಾ ಮಾನದಂಡಗಳನ್ನು ಅನುಸರಿಸಲಾಗುತ್ತದೆ. ಗೋಡೆಗಳು ಧ್ವನಿ ನಿರೋಧಕವಾಗಿರುತ್ತವೆ. ಮೊಬೈಲ್ ಫೋನ್ಗಳು ಹಾಗೂ ಇತರ ಎಲೆಕ್ಟ್ರಾನಿಕ್ ಸಾಧನಗಳ ಬಳಕೆಯ ಮೇಲೂ ಕಟ್ಟುನಿಟ್ಟಿನ ನಿಯಂತ್ರಣವಿರುತ್ತದೆ. ಅನುಮತಿಯಿಲ್ಲದೆ ಯಾವುದೇ ಸಾಧನವನ್ನು ಒಳಗೆ ತೆಗೆದುಕೊಂಡು ಹೋಗಲು ಅವಕಾಶವಿರುವುದಿಲ್ಲ.
ಯುಎಸ್ಬಿ ಡ್ರೈವ್ಗಳಿಂದಲೂ ಅಪಾಯ
ಅಮೆರಿಕದ ಇಲಿನಾಯ್ಸ್ ವಿಶ್ವವಿದ್ಯಾಲಯದ ಸಂಶೋಧಕರು ನಡೆಸಿದ ಪ್ರಯೋಗದಲ್ಲಿ ಸಾರ್ವಜನಿಕ ಸ್ಥಳಗಳಲ್ಲಿ 297 ಯುಎಸ್ಬಿ ಡ್ರೈವ್ಗಳನ್ನು ಬಿಟ್ಟುಹೋಗಿದ್ದರು. ಅವುಗಳಲ್ಲಿ ಶೇ.48ರಷ್ಟು ಡ್ರೈವ್ಗಳನ್ನು ಜನರು ತೆಗೆದುಕೊಂಡು ತಮ್ಮ ಕಂಪ್ಯೂಟರ್ಗಳಿಗೆ ಸಂಪರ್ಕಿಸಿದ್ದರು. ಈ ಪೈಕಿ ಕೆಲವರು ಡ್ರೈವ್ಗಳ ಮಾಲೀಕರನ್ನು ಪತ್ತೆಹಚ್ಚುವ ಉದ್ದೇಶದಿಂದ ಅವುಗಳನ್ನು ಬಳಸಿದ್ದರು. ಇದು ಮಾನವ ಕುತೂಹಲ ಮತ್ತು ಅಜಾಗರೂಕತೆಯನ್ನು ಬಳಸಿಕೊಂಡು ಸೈಬರ್ ದಾಳಿಕೋರರು ಸುರಕ್ಷಿತ ವ್ಯವಸ್ಥೆಗಳಿಗೂ ಪ್ರವೇಶ ಪಡೆಯಬಹುದು ಎಂಬುದನ್ನು ತೋರಿಸುತ್ತದೆ.
ನಾಸಾದ ಜೆಟ್ ಪ್ರೊಪಲ್ಷನ್ ಪ್ರಯೋಗಾಲಯದಲ್ಲಿಯೂ ಅನುಮತಿಯಿಲ್ಲದೆ ಸಂಪರ್ಕಿಸಲಾದ ರಾಸ್ಪ್ಬೆರಿ ಪೈ ಸಾಧನದ ಮೂಲಕ ಹ್ಯಾಕರ್ಗಳು ನೆಟ್ವರ್ಕ್ ಪ್ರವೇಶಿಸಿದ ಘಟನೆ ನಡೆದಿತ್ತು. ಸುಮಾರು 10 ತಿಂಗಳ ಕಾಲ ಒಳನುಗ್ಗಿದವರು ಪತ್ತೆಯಾಗದೆ ಉಳಿದಿದ್ದು, ಸುಮಾರು 500 ಮೆಗಾಬೈಟ್ಗಳಷ್ಟು ಮಾಹಿತಿ ಕಳವು ಮಾಡಲಾಗಿತ್ತು.
ರಕ್ಷಣಾ ವಲಯದಲ್ಲಿ ಮುನ್ನೆಚ್ಚರಿಕೆ ಕ್ರಮ
ಭಾರತದ ರಕ್ಷಣಾ ವಲಯದಲ್ಲಿ ಸೈಬರ್ ಬೇಹುಗಾರಿಕೆ ಮತ್ತು ಆಂತರಿಕ ಬೆದರಿಕೆಗಳನ್ನು ಎದುರಿಸಲು ಈಗಾಗಲೇ ಹಲವು ಕ್ರಮಗಳನ್ನು ಕೈಗೊಳ್ಳಲಾಗಿದೆ ಎಂದು ದೀಕ್ಷಿತ್ ತಿಳಿಸಿದ್ದಾರೆ. ಸಾರ್ವಜನಿಕ ವಲಯದ ಸಂಸ್ಥೆಗಳು, ರಕ್ಷಣಾ ಸಂಶೋಧನೆ ಮತ್ತು ಅಭಿವೃದ್ಧಿ ಸಂಸ್ಥೆಯ ಪ್ರಯೋಗಾಲಯಗಳು ಹಾಗೂ ಕೆಲವು ಖಾಸಗಿ ಸಂಸ್ಥೆಗಳಲ್ಲಿ ತಾಂತ್ರಿಕ ಮತ್ತು ಸಾಂಸ್ಥಿಕ ಭದ್ರತಾ ಪರಿಹಾರಗಳನ್ನು ಜಾರಿಗೊಳಿಸಲಾಗಿದೆ. ಈ ಬೆದರಿಕೆಯನ್ನು ನಾವು ಸೂಕ್ಷ್ಮವಾಗಿ ಗಮನಿಸುತ್ತಿದ್ದೇವೆ. ಅದನ್ನು ನಿಯಂತ್ರಿಸಲು ವ್ಯವಸ್ಥಿತ ಪ್ರಯತ್ನಗಳು ನಡೆಯುತ್ತಿವೆ ಎಂದು ಅವರು ಹೇಳಿದ್ದಾರೆ.
ಒಟ್ಟಾರೆ, ಭಾರತದ ರಕ್ಷಣಾ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಇಂಟರ್ನೆಟ್ನಿಂದ ಪ್ರತ್ಯೇಕಿಸುವುದಷ್ಟೇ ಸಂಪೂರ್ಣ ಭದ್ರತೆಗೆ ಸಾಕಾಗುವುದಿಲ್ಲ. ಸೂಕ್ಷ್ಮ ಮಾಹಿತಿಗೆ ಪ್ರವೇಶ ಹೊಂದಿರುವ ಸಿಬ್ಬಂದಿಯ ವಿಶ್ವಾಸಾರ್ಹತೆ, ಯುಎಸ್ಬಿ ಹಾಗೂ ಇತರ ಸಾಧನಗಳ ಬಳಕೆಯ ಮೇಲಿನ ನಿಯಂತ್ರಣ ಮತ್ತು ಆಂತರಿಕ ಮೇಲ್ವಿಚಾರಣೆ ಕೂಡ ರಾಷ್ಟ್ರೀಯ ಭದ್ರತೆಯ ಪ್ರಮುಖ ಭಾಗವಾಗಿವೆ ಎಂಬುದನ್ನು ವಾಯುಪಡೆ ಮುಖ್ಯಸ್ಥರ ಎಚ್ಚರಿಕೆ ಮತ್ತೊಮ್ಮೆ ಮುನ್ನೆಲೆಗೆ ತಂದಿದೆ.